Rechtssicherheit
Sie können KI einsetzen, ohne dass Datenschutzbeauftragte oder Aufsichtsbehörden Themen ausbremsen.
Wir setzen KI rechtssicher um: EU-Hosting, Auftragsverarbeitungsvertrag (AVV), Datenschutz-Folgenabschätzung und vollständige Dokumentation – ohne Wenn und Aber.
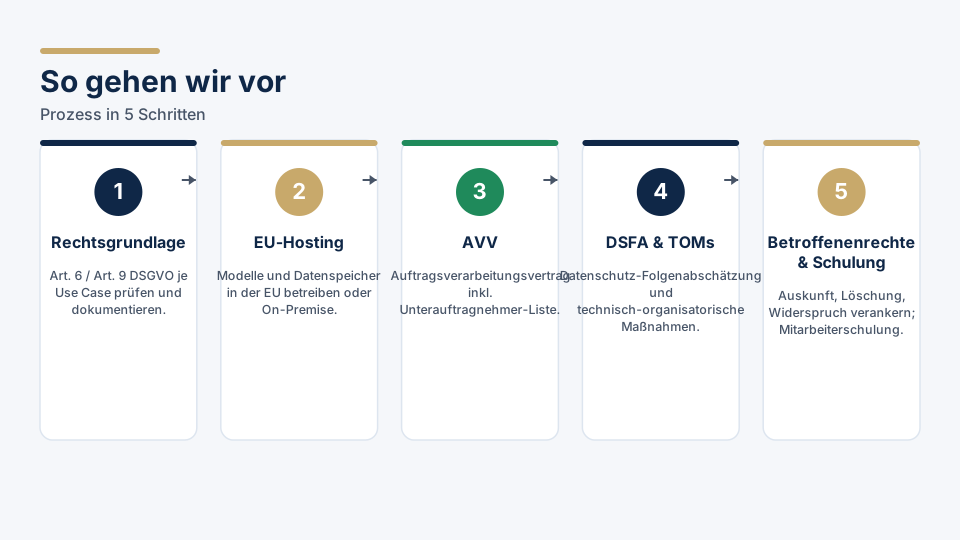
DSGVO-konforme KI heißt: jede personenbezogene Datenverarbeitung durch KI-Systeme hat eine klare Rechtsgrundlage, ist vertraglich und technisch abgesichert und wird transparent dokumentiert. Praktisch bedeutet das EU-Hosting (oder On-Premise), einen AVV mit allen Auftragsverarbeitern, eine Datenschutz-Folgenabschätzung bei höherem Risiko und eine Eintragung in Ihr Verzeichnis von Verarbeitungstätigkeiten.
DSGVO-konform wird KI-Automatisierung durch sieben Bausteine: geprüfte Rechtsgrundlage nach Art. 6 / Art. 9 DSGVO, EU-Hosting oder On-Premise, ein Auftragsverarbeitungsvertrag mit allen Diensten, eine Datenschutz-Folgenabschätzung bei höherem Risiko, dokumentierte TOMs, verankerte Betroffenenrechte und eine passende Mitarbeiterschulung. Alle Bausteine werden prüfbar dokumentiert.
DSGVO-Konformität entsteht nicht nachträglich, sondern wird von Anfang an mitgebaut. Sieben Bausteine machen jede KI-Automatisierung rechtssicher und prüfbar.
Wie sich Ihre eigenen Daten dabei datenschutzkonform nutzen lassen, beschreibt unser Leitfaden zum sicheren Training mit Firmendaten; die gesetzlichen Pflichten ordnen wir unter rechtliche Aspekte von KI im Mittelstand ein.
Standardmäßig setzen wir sechs technische Schutzmaßnahmen ein: Trennung von produktiven Daten und Trainings-/Testdaten, Pseudonymisierung sensibler Felder vor Übergabe an externe Modelle, Zero-Retention-Vereinbarungen mit Modellanbietern, ein Rollen- und Rechtekonzept mit Audit-Logs, Verschlüsselung in Transit und at-Rest sowie definierte Lösch- und Aufbewahrungsfristen.
Für DSGVO-konforme KI stehen drei Hosting-Optionen zur Wahl: EU-Cloud (z. B. Azure EU oder AWS Frankfurt) startet schnell und ist wirtschaftlich; eine Private Cloud bietet mehr Isolation bei mittlerem Aufwand; On-Premise gibt die höchste Datenhoheit, erfordert aber eigene Infrastruktur. Bei sensiblen Daten empfehlen wir Private Cloud oder On-Premise mit Open-Source-Modellen.
Die richtige Hosting-Option hängt von Schutzbedarf, Budget und vorhandener IT ab. Die folgende Tabelle stellt die drei Modelle gegenüber.
| Kriterium | EU-Cloud | Private Cloud | On-Premise |
|---|---|---|---|
| Datenhoheit | hoch (EU-Region) | sehr hoch | vollständig |
| Einrichtungsaufwand | gering | mittel | hoch |
| Modellauswahl | GPT-Klasse, Mistral | wählbar | Open Source im eigenen RZ |
| Geeignet für | Standard-Use-Cases | erhöhter Schutzbedarf | höchste Anforderungen |
Sie können KI einsetzen, ohne dass Datenschutzbeauftragte oder Aufsichtsbehörden Themen ausbremsen.
Mitarbeitende und Betriebsrat sehen, dass Datenschutz mitgedacht wird – das beschleunigt die Einführung.
Kunden und Geschäftspartner erwarten zunehmend einen Nachweis über sichere KI-Verarbeitung – wir liefern den.
Nein. Eine DSFA ist erforderlich, wenn die Verarbeitung voraussichtlich ein hohes Risiko für Rechte und Freiheiten betroffener Personen birgt. Wir bewerten das je Use Case und liefern bei Bedarf eine fertige DSFA mit.
Mit der richtigen Vertragsbasis (Enterprise-Konditionen mit Zero-Retention, EU-Datenresidenz) und klaren Nutzungsregeln ist es möglich. Wir helfen, einen passenden, konformen Rahmen aufzusetzen.
Nach EU-US-Data-Privacy-Framework können US-Anbieter genutzt werden, sofern sie zertifiziert sind und die Verarbeitung in der EU stattfindet. Für besonders sensible Daten empfehlen wir europäische oder Open-Source-Modelle.
Im 30-minütigen Erstgespräch identifizieren wir die zwei bis drei Prozesse mit dem größten Hebel in Ihrem Unternehmen – inklusive Aufwand, Nutzen und konkretem Fahrplan.